Article
NIS2 en France : quelles entreprises sont concernées, et par où commencer
NIS2 en France est déjà un sujet d'actualité : le pays n'a toujours pas transposé la directive, mais attendre la loi pour agir serait une erreur. Le nombre d'organisations concernées passe d'environ 500 à près de 15 000. Voici comment savoir si vous êtes concerné et par où commencer.

En bref :
NIS2 fait passer le nombre d'entités concernées en France d'environ 500 à près de 15 000, sur 18 secteurs d'activité.
La France n'a pas transposé la directive dans les délais : le 8 juillet 2026, la Commission européenne a saisi la Cour de justice de l'UE et réclame des sanctions financières.
Vous n'êtes pas directement concerné ? Vos clients soumis à NIS2 peuvent malgré tout vous demander de démontrer votre niveau de cybersécurité.
L'ANSSI met déjà des outils à disposition (ReCyF, MesServicesCyber) : la préparation peut commencer maintenant.
Avec NIS2 en France, le nombre d'organisations soumises à des exigences renforcées de cybersécurité passe d'environ 500 à près de 15 000, sur 18 secteurs d'activité. PME, ETI, grandes entreprises, administrations et collectivités sont désormais concernées beaucoup plus largement. Pour elles, la question n'est plus seulement « suis-je soumis à NIS2 ? », mais « suis-je prêt à démontrer mon niveau de cybersécurité ? »
NIS2, qu'est-ce que c'est exactement ?
La directive européenne NIS2 — directive (UE) 2022/2555 — vise à renforcer et harmoniser le niveau de cybersécurité des organisations opérant dans des secteurs critiques pour l'économie et la société. Elle remplace la première directive NIS et élargit fortement son champ : le nombre de secteurs concernés passe de 6 à 18. Pour un panorama complet de la Directive NIS2(https://mindsec.io/fr/directive-nis2/), consultez le guide complet de notre partenaire Mindsec.
Surtout, NIS2 ne se limite pas à des mesures techniques. Elle place la cybersécurité au niveau de la gouvernance : gestion des risques, gestion des incidents, continuité d'activité, sécurité des fournisseurs et responsabilité des dirigeants. Autrement dit, elle transforme la cybersécurité en sujet de direction générale.
NIS2 en France : où en est la transposition en 2026 ?
C'est le point qui génère le plus de confusion. La directive devait être transposée au plus tard le 17 octobre 2024. La France n'a pas tenu ce délai. Le véhicule législatif — le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité — a été adopté en première lecture par le Sénat en mars 2025, puis examiné en commission spéciale à l'Assemblée nationale en septembre 2025. Son examen en séance publique, absent de la session extraordinaire de juillet 2026, a été repoussé au mieux à la rentrée parlementaire de septembre 2026. À la date de publication de cet article, la loi n'est donc toujours pas promulguée ; les décrets d'application et référentiels techniques ne suivront qu'ensuite.
Élément nouveau : le 8 juillet 2026, la Commission européenne a saisi la Cour de justice de l'Union européenne contre la France — ainsi que l'Irlande, l'Espagne et les Pays-Bas — pour défaut de transposition, en réclamant des sanctions financières (somme forfaitaire et astreintes journalières) jusqu'à la mise en conformité.
La conséquence pour les entreprises est claire : attendre la publication de la loi pour se préparer revient à repousser un chantier qui peut prendre plusieurs mois.
→ Source : Communiqué de la Commission européenne du 8 juillet 2026 (https://ec.europa.eu/commission/presscorner/detail/en/ip_26_1499).
Êtes-vous concerné par NIS2 en France ?
NIS2 en France concerne principalement des organisations opérant dans 18 secteurs, répartis en deux catégories : les secteurs hautement critiques (administrations, énergie, transport, banque, santé, eau, infrastructures et services numériques, espace…) et les autres secteurs critiques (services postaux, gestion des déchets, chimie, industrie manufacturière, alimentation, fournisseurs numériques, recherche).
Mais le secteur ne suffit pas à déterminer votre statut. Les critères de taille, de chiffre d'affaires et de bilan interviennent aussi. L'ANSSI distingue les entités essentielles (EE) — les plus grandes ou les plus critiques, généralement à partir de 250 salariés ou selon des critères financiers — et les entités importantes (EI), un périmètre plus large incluant les entreprises moyennes des secteurs concernés. Certaines catégories restent soumises à des règles particulières indépendamment de ces seuils : un simple calcul d'effectif ne permet donc pas toujours de conclure.
→ Le plus sûr est d'utiliser le parcours d'éligibilité de l'ANSSI (https://messervices.cyber.gouv.fr).
Le piège : ne pas être concerné ne veut pas dire être hors sujet
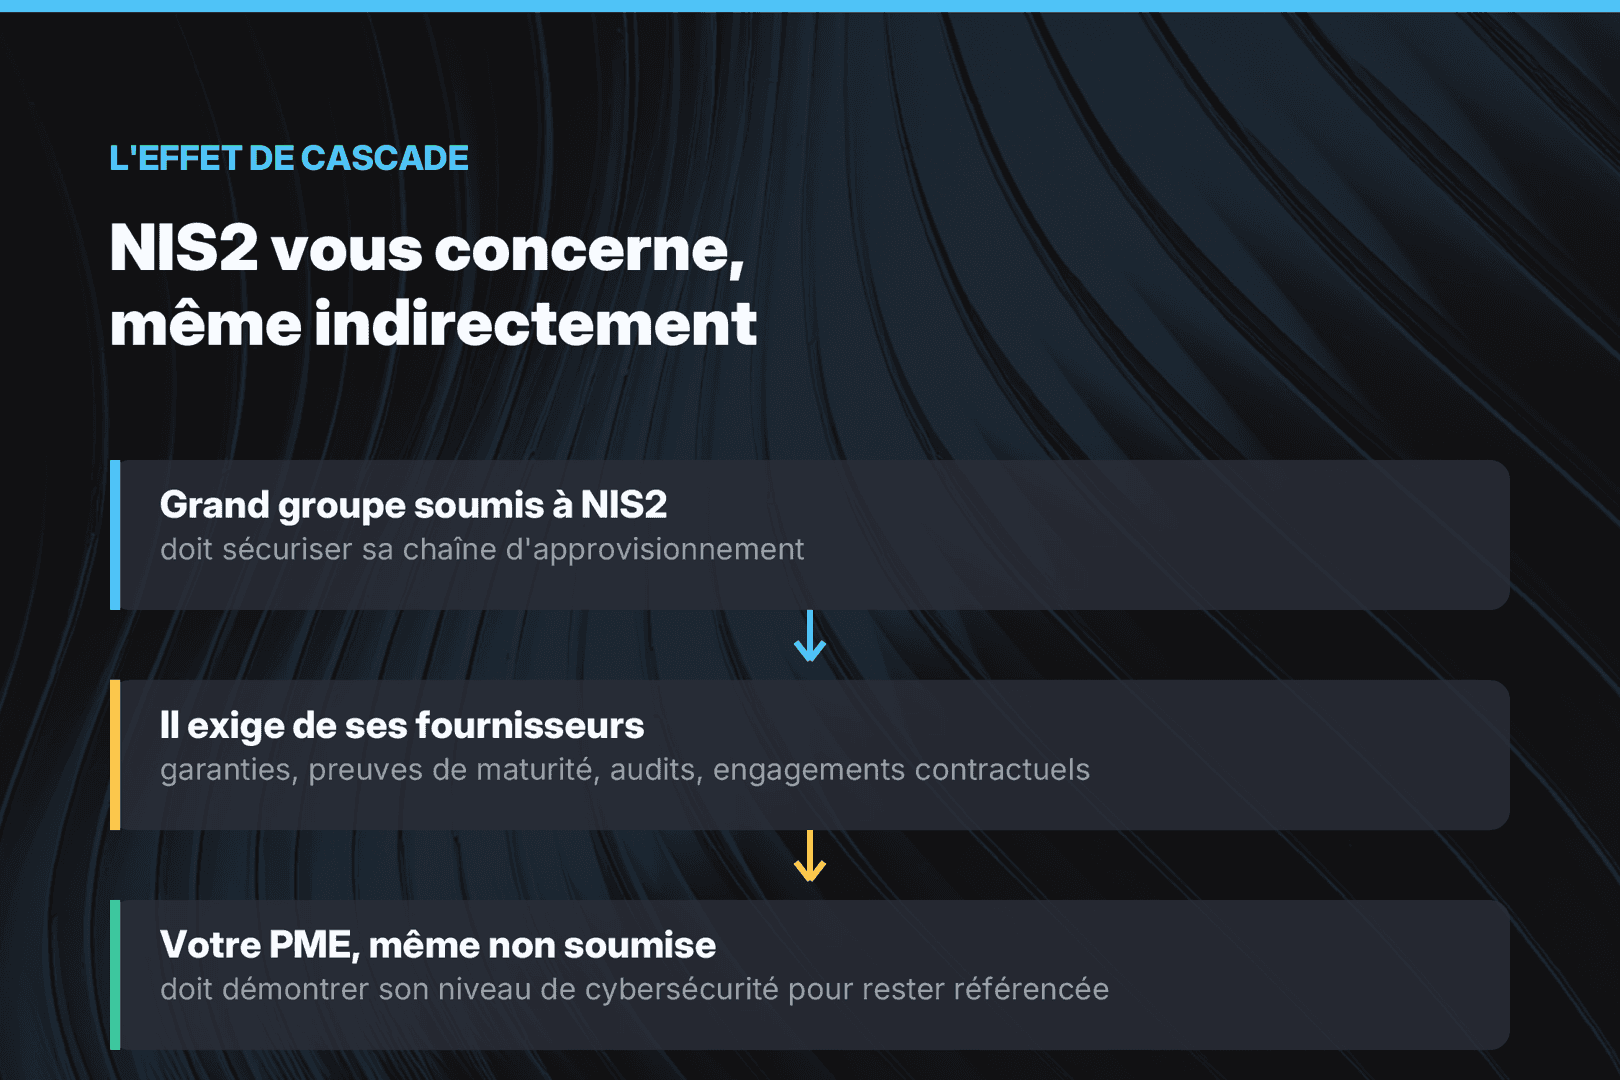
C'est l'un des effets les plus importants de NIS2 en France. Une entreprise peut ne pas être directement soumise à la directive et pourtant être concernée indirectement, par les exigences de ses clients. Pourquoi ? Parce que les entités régulées doivent prendre en compte la sécurité de leur chaîne d'approvisionnement. Concrètement, un grand groupe soumis à NIS2 pourra demander à ses prestataires des garanties de cybersécurité, des informations sur leur niveau de maturité, des engagements contractuels, des procédures de gestion des incidents, voire des audits.
Pour une PME qui travaille avec de grands comptes, la bonne question n'est donc plus seulement « suis-je concerné par NIS2 ? », mais aussi : « mes clients vont-ils bientôt me demander de démontrer ma maturité cyber ? »
Bonne nouvelle : l'ANSSI donne déjà les moyens de commencer
Il n'est pas nécessaire d'attendre la loi française pour agir. Deux dispositifs sont particulièrement utiles.
MesServicesCyber
L'ANSSI propose un parcours permettant de vérifier si son organisation est concernée, de préparer son enregistrement, de comprendre les exigences et d'engager des actions de réduction du risque. Le pré-enregistrement est ouvert depuis fin 2025 pour anticiper l'étape d'enregistrement obligatoire.
Le Référentiel Cyber France (ReCyF)
Depuis le 17 mars 2026, l'ANSSI met à disposition le ReCyF, qui traduit les objectifs de sécurité de NIS2 en mesures concrètes. C'est aujourd'hui un document de travail, par défaut non obligatoire — mais les entités qui l'appliquent pourront s'en prévaloir en cas de contrôle. Il couvre la gouvernance, la gestion des risques, la sécurité des accès, la gestion des incidents, la continuité d'activité, la sécurité des fournisseurs et le suivi de la sécurité. Il constitue dès maintenant une base solide pour évaluer sa maturité.
→ Le ReCyF est accessible via la plateforme "MesServicesCyber" de l'ANSSI (https://messervices.cyber.gouv.fr).
→ Pour évaluer votre maturité face à ce référentiel, découvrez "Notre accompagnement Sécurité"(https://vmgways.fr/notre-accompagnement-securite).
Ce que NIS2 va réellement changer
NIS2 en France ne consiste pas à remplir un questionnaire. L'objectif est de démontrer que la cybersécurité est effectivement maîtrisée et pilotée dans le temps. Cela suppose de travailler plusieurs dimensions : la gouvernance (direction impliquée dans le pilotage du risque), la cartographie des activités et systèmes, la gestion des risques, la protection technique (accès, sauvegardes, surveillance, mises à jour), la gestion des incidents, la continuité et la résilience, la sécurité des fournisseurs — et, surtout, la preuve : il ne suffit pas que les mesures existent, il faut pouvoir démontrer qu'elles sont appliquées et maintenues.
Pour les dirigeants, le changement est net : la cybersécurité ne peut plus être déléguée uniquement à la DSI ou au RSSI. Les organes de direction sont directement impliqués et le cadre prévoit des sanctions pouvant, dans certaines circonstances, viser les dirigeants des entités essentielles. Piloter ce sujet dans la durée est précisément l'objet de "Notre accompagnement DSI"(https://vmgways.fr/notre-accompagnement-dsi).
Par où commencer ? Une démarche en 5 étapes
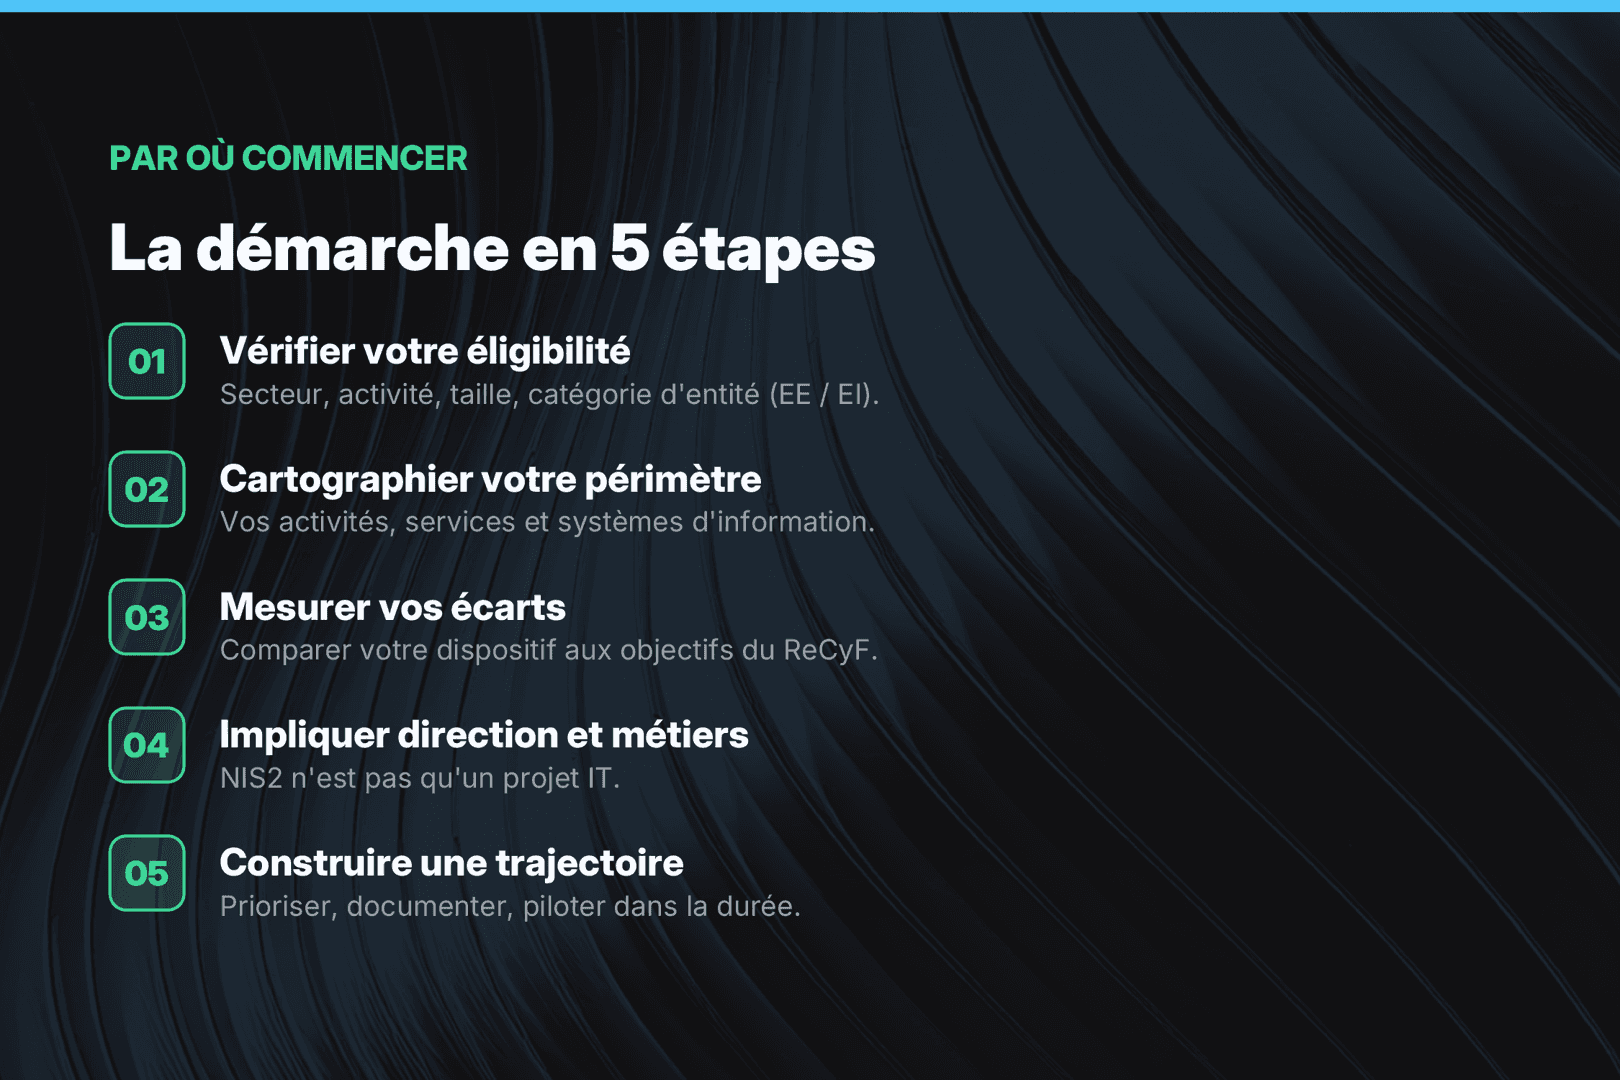
Attendre la réglementation définitive risque de concentrer plusieurs chantiers critiques sur une période trop courte. Déployer NIS2 en France prend des mois, pas des semaines. Nous recommandons une démarche progressive :
Vérifier votre éligibilité — secteur, activité, taille, catégorie potentielle d'entité, à l'aide des outils de l'ANSSI.
2. Cartographier votre périmètre — vos activités, vos services, et les systèmes d'information qui les supportent.
3. Mesurer vos écarts — comparer votre dispositif actuel aux objectifs du ReCyF pour obtenir une vision claire : acquis, écarts, priorités, actions.
4. Impliquer la direction et les métiers — NIS2 n'est pas un projet uniquement IT : direction, achats, juridique, risques et opérationnels doivent être associés.
5. Construire une trajectoire et piloter dans le temps — prioriser selon le risque, documenter, conserver les preuves, réévaluer. La conformité NIS2 n'est pas un projet ponctuel, c'est une capacité à maintenir dans la durée.
Cette démarche s'inscrit dans "Notre accompagnement Réglementaire" (https://vmgways.fr/notre-accompagnement-règlementaire), pensé pour transformer les exigences NIS2 en actions concrètes.
NIS2 en France : comment VMG Ways vous accompagne
VMG Ways intervient à l'intersection du réglementaire, de l'IT, des infrastructures, de l'hébergement, des réseaux et de la cybersécurité. Notre approche vise à transformer les exigences NIS2 en actions concrètes et priorisées :
- Diagnostic — déterminer votre niveau d'exposition et votre situation au regard du périmètre NIS2.
- Analyse d'écart — évaluer votre maturité par rapport aux objectifs du ReCyF et identifier les principaux écarts.
- Feuille de route — un plan d'action priorisé selon vos risques, vos contraintes et vos capacités internes.
- Mise en œuvre et pilotage — accompagnement sur les chantiers techniques, organisationnels et documentaires, puis suivi des preuves dans le temps.
La première étape n'est pas de lancer un grand programme de conformité. C'est de savoir où vous en êtes aujourd'hui.
→ "Évaluer ma situation NIS2"(https://vmgways.fr/contact)
À retenir :
La transposition française prend du retard, mais la préparation peut commencer dès maintenant.
Les outils de l'ANSSI sont disponibles et le ReCyF fournit déjà une base de travail.
Plus vous commencez tôt, plus vous traitez les écarts de manière progressive et maîtrisée.
NIS2 n'attend pas la loi française pour produire ses effets : pendant que le calendrier parlementaire glisse, vos donneurs d'ordre, eux, avancent déjà. La vraie question n'est donc pas quand la directive s'appliquera, mais où vous en serez le jour où un client, un partenaire ou l'ANSSI vous demandera de le prouver. Commencer aujourd'hui, même modestement, c'est transformer une contrainte réglementaire en avance sur vos concurrents.
Mention sources :
ANSSI — Directive NIS 2 et Référentiel Cyber France (ReCyF, 17 mars 2026)(https://cyber.gouv.fr/reglementation/cybersecurite-systemes-dinformation/directives-nis-nis2-et-dispositif-saiv/directive-nis-2/)
Commission européenne — Saisine de la CJUE du 8 juillet 2026 (https://ec.europa.eu/commission/presscorner/detail/en/ip_26_1499)
Cet article s'appuie sur le guide de référence de notre partenaire Mindsec : Directive NIS2 : guide complet pour les entreprises (https://mindsec.io/fr/directive-nis2/) (version française) — (https://mindsec.io/nis2-directive/) (version anglaise)
Cet article est fourni à titre informatif et ne constitue pas un conseil juridique ou réglementaire. Le cadre français de transposition de NIS2 est encore susceptible d'évoluer ; le périmètre exact et les obligations applicables devront être vérifiés au regard des textes finalement adoptés.
Prenons contact et discutons-en autour d’un café
VMG Ways
Votre DSI, votre sécurité et votre conformité, enfin pilotées dans la durée.
" height="40px" id="oXAycKv5l" width="40px"/></svg>)
VMG Soft — L’intégrateur expert de solutions paie et RH, au service de votre performance.
Copyright © 2025 VMG Ways